Failles PHP et Node.js du 21 octobre : patcher vite avec Coolify, Docker et l’IA
PHP et Node.js ont publié des correctifs de sécurité le 21 octobre 2026. Ce qui est concerné, quelles versions installer, et pourquoi un VPS Coolify avec Docker permet de patcher en un commit.
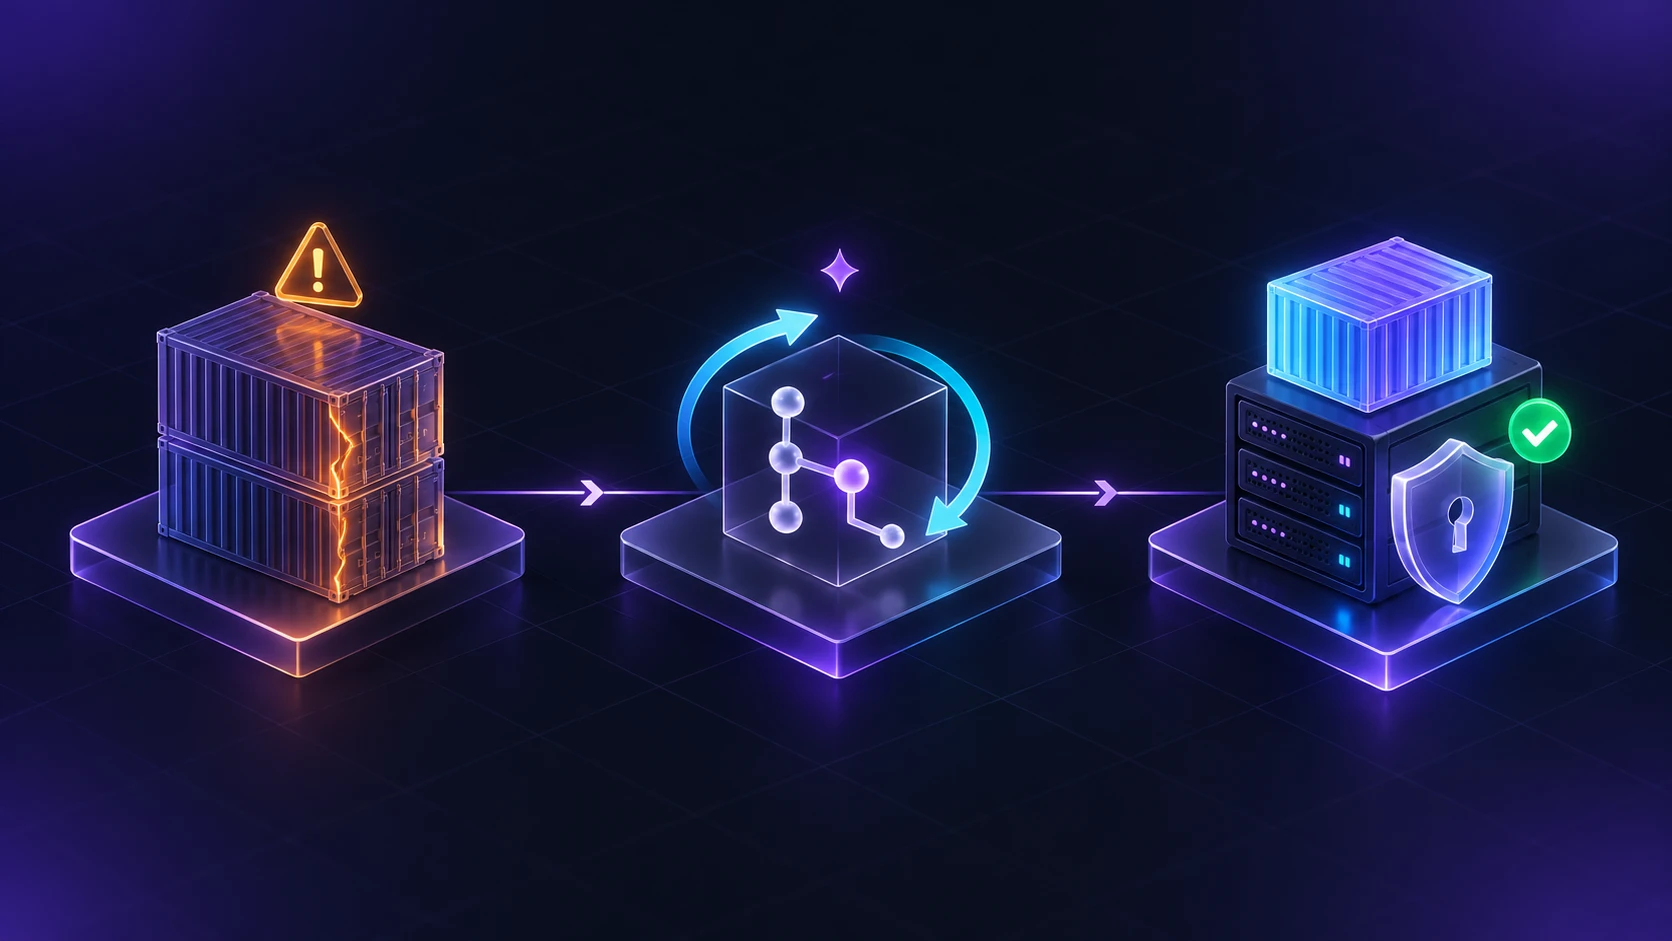
Mercredi 21 octobre 2026, deux des runtimes les plus répandus du web ont publié des correctifs de sécurité le même jour : PHP et Node.js.
Côté PHP, deux failles critiques peuvent permettre, selon l’équipe PHP, une exécution de code à distance sans authentification. Côté Node.js, dix vulnérabilités sont corrigées, dont une écriture hors limites dans le décodeur Brotli qui peut mener à de l’exécution de code.
Si vos sites, vos applications ou vos outils internes tournent sur l’un de ces deux runtimes, la vraie question n’est pas de comprendre chaque CVE. C’est de savoir en combien de temps vous pouvez remplacer la version qui tourne par la version corrigée.
Ce qu’il faut installer aujourd’hui
PHP
- 8.5 → 8.5.12
- 8.4 → 8.4.27
- 8.3 → 8.3.36
- 8.2 → 8.2.35
- 8.1 et antérieures : hors support régulier. Passez sur une branche supportée ou récupérez un build corrigé auprès de votre distribution.
Node.js
La règle est simple : rester sur la même branche et passer à la dernière version corrigée, sauf si vous aviez déjà prévu de monter de branche.
PHP : deux failles critiques, surnommées « PHP2Shell »
Les deux vulnérabilités, CVE-2026-109618 et CVE-2026-109619, sont notées 9,2 en CVSS v4.0. Elles touchent le moteur PHP lui-même, dans la gestion de la mémoire et des erreurs, c’est-à-dire dans du code que presque toutes les requêtes traversent.
- CVE-2026-109618 : quand une requête atteint la limite
memory_limitau mauvais moment, PHP laisse des données partiellement initialisées, puis les traite comme valides. Résultat : une corruption mémoire. - CVE-2026-109619 : après une erreur fatale, un état interne peut continuer à pointer vers la mémoire d’une requête précédente. La requête suivante traitée par le même worker s’en sert (use-after-free).
Qui est exposé ?
Le cas le plus sévère est Apache avec mod_php : d’après la PHP Foundation, une requête non authentifiée peut déclencher la première faille avant même l’exécution du code de l’application, avec la configuration par défaut. Avec PHP-FPM, l’exploitation dépend du comportement de l’application, mais le correctif est à appliquer dans tous les cas. Qualys liste aussi php-cgi, FrankenPHP et LiteSpeed parmi les environnements à risque.
Point important : le correctif est dans PHP, pas dans votre CMS ni dans votre framework. Mettre à jour WordPress, PrestaShop ou Laravel ne remplace pas la mise à jour du runtime.
Un calendrier qui laisse peu de marge
Les identifiants CVE ont fuité le 20 octobre, la veille de la publication. L’équipe PHP a avancé la date de sortie. Qualys rapporte des tentatives d’exploitation observées dès le 21 octobre, notamment par Amazon Threat Intelligence et Cloudflare, alors que l’équipe PHP indiquait n’avoir identifié aucun exploit fonctionnel au moment de la publication. Les deux constats ne se contredisent pas : le délai entre divulgation et exploitation est très court.
Node.js : dix vulnérabilités, une à traiter en priorité
Les versions 26.12.1, 24.22.1 et 22.23.4 corrigent dix vulnérabilités : quatre de gravité haute, trois moyennes, trois basses. Aucune n’est classée critique par Node.js. Certains médias parlent de failles critiques, mais l’avis officiel retient « haute » comme niveau maximal.
La priorité : CVE-2026-111497. Une écriture hors limites dans le décodeur Brotli, qui peut permettre une exécution de code à distance, sur les trois lignes. L’avis ne détaille pas les conditions d’exploitation. En l’absence de précision, je traite tout service qui décompresse du Brotli venant d’une source externe comme exposé.
Les contournements TLS : CVE-2026-105483 et CVE-2026-106069. Deux failles de gravité haute sur la vérification du nom d’hôte du certificat, lorsque l’hôte est exprimé sous une forme d’adresse IP inhabituelle (chiffres pleine chasse, adresse reconnue de façon approximative). La première concerne les lignes 26 et 24, la seconde les trois lignes. Concrètement, un client Node qui se connecte à une API pourrait accepter un certificat qui ne devrait pas l’être pour cet hôte.
Le reste. La troisième faille haute (CVE-2026-105482) fait tronquer les noms contenant un caractère NUL par dns.resolve. Les failles moyennes et basses touchent les sockets keep-alive, la validation de certificats pour des IPv4 non canoniques, l’entropie de crypto.randomUUID() dans les snapshots de démarrage, le Permission Model et la lecture de fichiers ZIP. La version publiée met aussi à jour c-ares, Undici et les certificats racine, ainsi qu’OpenSSL sur les lignes 24 et 22 et SQLite sur la ligne 22.
L’avis officiel ne mentionne ni exploitation en cours ni contournement possible : la mise à jour est la réponse.
Pourquoi un VPS avec Coolify et Docker change le temps de réaction
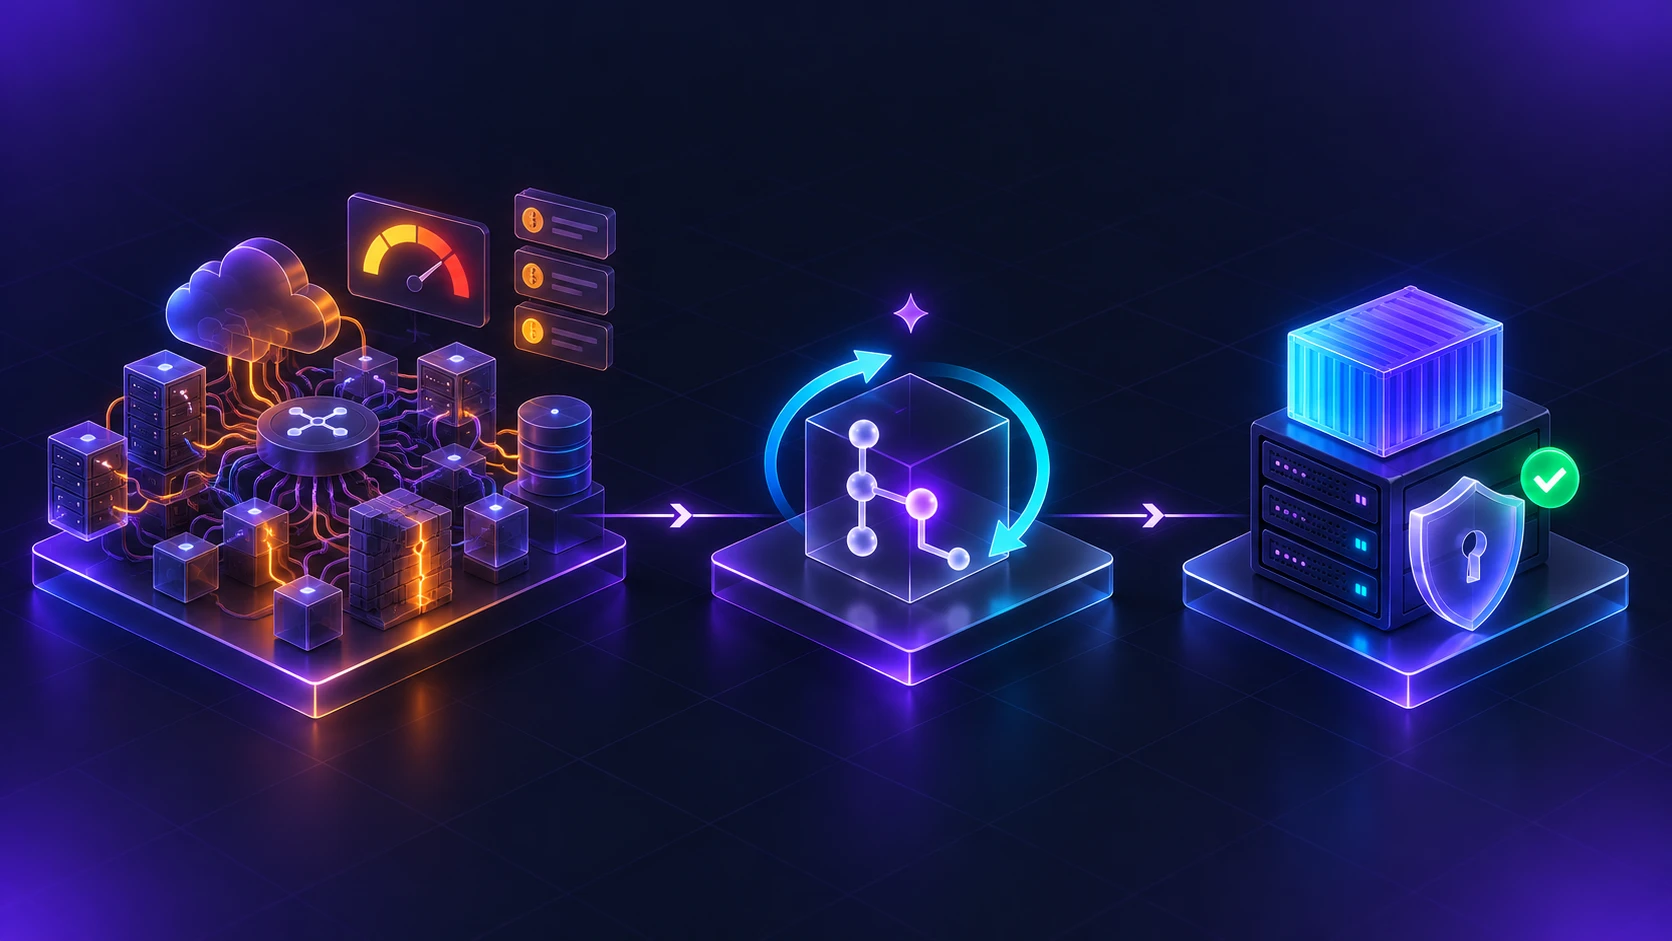
Sur un serveur monté à la main, la version de PHP ou de Node est un état de la machine. La modifier suppose de se connecter, de mettre à jour des paquets, de redémarrer des services, et de le faire pour tous les sites qui partagent le serveur.
Avec Docker, la version est une décision écrite dans le dépôt. Avec Coolify, le dépôt déclenche la construction et le déploiement.
Serveur géré à la main
- Version = état de la machine
- Mise à jour par SSH, tous les sites en même temps
- Difficile à tester avant la production
- Retour arrière improvisé
Docker + Coolify
Un exemple concret : un commit sur ce site
Ce matin, la correction côté Node.js de ce site a tenu en un commit. Dans le Dockerfile, la ligne de base des trois étapes de build change :
Avant
FROM node:22-bookworm-slim
Après
FROM node:24.22.1-bookworm-slim
J’épingle volontairement une version exacte plutôt qu’un tag flottant comme node:24-slim. Avec un tag flottant, on a l’impression d’être à jour sans savoir quelle version tourne vraiment. Avec une version exacte, l’état de la production se lit dans Git, et le changement est un commit que l’on peut relire, tester et annuler.
La méthode, étape par étape
Avis de sécurité → Inventaire des applications → Version corrigée dans le Dockerfile → Commit → Build et déploiement Coolify → Vérification → Rollback si besoin
- Inventorier ce qui tourne en PHP ou en Node : lignes
FROMdes Dockerfile, version imposée dans la configuration de build, images des services installés en un clic - Choisir la version corrigée de la même branche, et vérifier sur Docker Hub que le tag existe déjà (sinon le build échoue : réessayez plus tard)
- Modifier la version dans le Dockerfile ou dans le tag de l’image, puis committer
- Laisser Coolify construire et déployer : avec « Deploy on push (webhooks) », le push suffit, sinon utilisez Redeploy. Si Coolify réutilise une image existante alors que vous attendez une reconstruction, choisissez « Force deploy (without cache) »
- Vérifier en production : la version du runtime dans le conteneur (
php -vounode -v), puis un parcours critique, comme un formulaire, une connexion ou un paiement - Garder la sortie de secours : Rollback permet de redéployer une image précédente conservée sur le serveur
Deux limites à connaître. Le Rollback de Coolify redéploie une image, il ne revient pas sur les migrations de base de données ni sur les données persistantes. Et le nombre d’images conservées dépend du réglage « Images to keep » : vérifiez-le avant d’en avoir besoin.
Les services installés en un clic
Un outil comme n8n, installé comme service Coolify, embarque son propre runtime. Le correctif arrive avec une nouvelle image publiée par l’éditeur, et rien ne garantit qu’elle soit déjà disponible. Coolify propose « Pull Latest Images & Restart », mais sa documentation rappelle de lire les notes de version, de sauvegarder les composants avec état et de vérifier la compatibilité avant de l’utiliser en production.
Où l’IA fait gagner du temps, et où elle ne décide pas
Face à un avis de sécurité, la partie lente est rarement le changement lui-même. C’est tout ce qui l’entoure : lire l’avis, savoir ce qui est concerné, préparer les modifications sur plusieurs projets, vérifier que rien ne casse.
Un assistant de code aide sur quatre points :
- Lire et traduire l’avis pour votre contexte : quelles branches, quels runtimes, quelles conditions d’exposition ;
- Faire l’inventaire en cherchant dans tous vos dépôts les
FROM php:,FROM node:, les fichiers Compose et les versions imposées danspackage.json; - Préparer le changement : modifier les tags, lancer le build et les tests en local, ouvrir la pull request ;
- Documenter : message au client, entrée dans le journal de maintenance.
L’IA accélère l’inventaire et la préparation. La décision de déployer, elle, reste humaine.
Les erreurs à éviter
Erreurs a eviter
- Mettre à jour WordPress, PrestaShop ou Laravel en pensant corriger PHP
- Utiliser un tag flottant sans savoir quelle version tourne réellement
- Oublier les services installés en un clic, qui embarquent leur propre runtime
- Se contenter d’une mesure de contournement alors que la mise à jour est possible
- Déployer sans vérifier un parcours critique ensuite
- Rester sur une branche PHP hors support en se disant « plus tard »
- Mettre à jour sans point de retour
Ce que je vérifierais aujourd’hui
- Lister toutes les applications PHP et Node.js, avec leur version
- Passer PHP en 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, et Node.js en 26.12.1, 24.22.1 ou 22.23.4
- Vérifier que le tag existe sur Docker Hub avant de modifier le Dockerfile
- Déployer via Coolify, puis contrôler
php -vounode -vdans le conteneur - Tester un formulaire, une connexion et un paiement
- Contrôler les services installés en un clic et attendre leurs nouvelles images
- Noter la date, la version et l’auteur de la mise à jour
Questions fréquentes
Mon site WordPress sur un hébergement mutualisé est-il concerné ?
Oui, si l’hébergeur exécute une version de PHP concernée. Le correctif est dans PHP, donc c’est à l’hébergeur de le déployer. Demandez-lui la version de PHP en production et la date de mise à jour.
Faut-il tout mettre à jour en urgence ?
Pour PHP, oui : les failles sont critiques et des tentatives d’exploitation ont été rapportées. Pour Node.js, aucune exploitation n’est mentionnée dans l’avis, mais je mettrais à jour dans les jours qui viennent, et en priorité si vous décompressez du Brotli externe ou si vous appelez des API en TLS.
Coolify met-il à jour les versions tout seul ?
Non. Coolify construit et déploie ce que décrit votre dépôt. La version du runtime reste un choix de votre part, et c’est précisément ce qui la rend rapide à changer.
L’IA peut-elle faire la mise à jour à ma place ?
Elle peut faire l’inventaire, préparer le changement et lancer les vérifications. Les versions doivent être contrôlées sur les sources officielles et le déploiement validé par une personne.
Conclusion
Les failles PHP et Node.js du 21 octobre rappellent une évidence : le risque ne vient pas seulement de la vulnérabilité, mais du temps qui s’écoule avant qu’elle soit corrigée chez vous.
Un VPS avec Docker et Coolify ne rend pas le travail inutile. Il le rend court, traçable et réversible : une version écrite dans Git, un déploiement automatisé, un retour arrière possible. L’IA accélère l’inventaire et la préparation, à condition qu’une personne vérifie et décide.
Si vous ne savez pas précisément quelles applications tournent chez vous, sur quelle version et qui les met à jour, c’est le premier sujet à traiter. Un audit permet de le cartographier et de définir une routine de mise à jour adaptée à votre taille.
Vos applications sont-elles à jour ?
On fait le point sur ce qui tourne, sur quelles versions, et sur la manière de rendre vos mises à jour rapides et fiables.
Réserver un audit gratuitSources
Besoin de structurer votre projet ?
Je peux vous aider à clarifier vos besoins, structurer vos outils et sécuriser la livraison.